


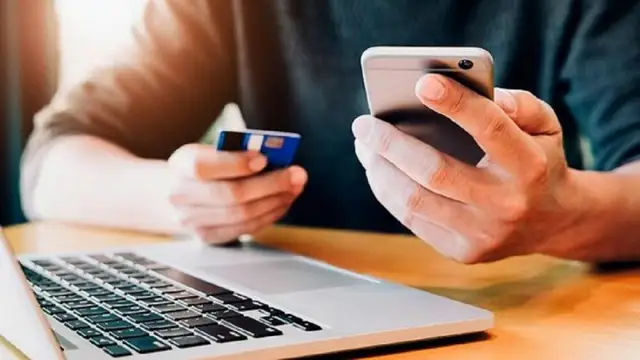
Акция распродаж «Чёрная пятница» манит покупателей своими привлекательными скидками не только в обычных магазинах, но и в интернете. Хотя интернет-шопинг имеет различные преимущества, он также повышает риск попасть в сети к кибермошенникам. Поэтому эксперты по кибербезопасности делятся советами, как оценить надёжность мобильных приложений, пишет Rus.db.lv.
С учетом того, что количество пользователей смартфонов стремительно увеличивается, покупки в интернете с помощью предназначенных для этого мобильных приложений тоже становятся всё популярнее. Например, в прошлом году во время распродаж «Чёрная пятница» и «Киберпонедельник» примерно треть всех покупок была совершена через мобильные приложения, однако, по данным исследования «RiskIQ», каждое десятое из таких приложений было мошенническим.
«При установке в телефон мошеннического приложения в устройство могут проникнуть вредоносные программы, которые считывают данные платёжной карты пользователя или блокируют устройство, прося за разблокировку определённую денежную сумму», — поясняет Гинтс Малкалниетис, специалист по цифровой безопасности учреждения по предотвращению инцидентов в сфере безопасности информационных технологий Cert.lv.
Чтобы избежать таких ситуаций, эксперты по кибербезопасности советуют обращать внимание на отличия мошеннических мобильных приложений от надёжных.
В первую очередь рекомендуется приобретать мобильные приложения только в официальных магазинах, например, в Google Play и App Store, а перед тем как пользоваться чем-то, в том числе подарком на приобретение какого-нибудь нового, незнакомого мобильного приложения, нужно убедиться, что оно настоящее — выяснить, кто разработал это приложение и какие ещё ресурсы эта компания предлагает.
Cert.lv призывает с особой осторожностью относиться к интернет-магазинам и мобильным приложениям, которые созданы недавно и где можно рассчитываться только кредитными картами.
Также рекомендуется использовать мобильные приложения тех брендов, которым покупатель доверяет, и не рекомендуется использовать мобильные приложения, которые запрашивают очень широкий доступ к данным мобильного телефона, например, пароли и данные платёжных карт. Учитывая, что большая часть вредоносных мобильных приложений разрабатывается в Китае, о рисках для безопасности могут также свидетельствовать грамматические ошибки в описании приложения.
Подпишитесь на главное за день
Telegram-канал PRESS.LV — срочные новости и эксклюзивы.







Будьте первым, кто прокомментирует
Для участия в обсуждении нужен аккаунт PRESS.LV.